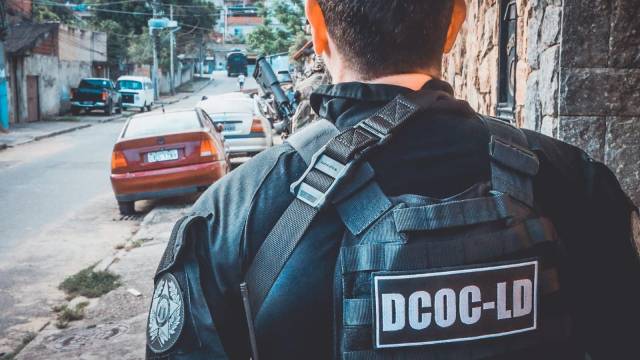
Na manhã desta segunda‑feira, 4 de junho, agentes da Delegacia de Combate ao Crime Organizado e à Lavagem de Dinheiro (DCOC‑LD) do Rio de Janeiro participaram de uma ação conjunta que visa desmantelar uma quadrilha especializada em fraudes por linhas telefônicas e invasões a sistemas bancários. A operação, conhecida como Chave Mestra, foi coordenada pela Delegacia de Investigação de Crimes Especiais (DICESP) da Polícia Civil do Rio Grande do Sul e se estendeu por quatro estados e pelo Distrito Federal.
Operação e alcance geográfico
A ação resultou na execução de 28 mandados judiciais distribuídos entre Rio de Janeiro, Goiás, Paraná e o Distrito Federal. Nos bairros de Jacarepaguá, na zona sudoeste da capital fluminense, foram cumpridos mandados de prisão e de busca e apreensão contra dois suspeitos que operavam a partir de residências discretas.
No interior de Goiás, as autoridades apreenderam equipamentos de telecomunicação e servidores utilizados para clonar linhas telefônicas. Em Curitiba, Paraná, foram identificados pontos de apoio logístico onde a quadrilha armazenava documentos falsificados e dispositivos de hacking.
No Distrito Federal, a ação concentrou‑se em um galpão onde eram realizadas as transferências ilícitas de números telefônicos para terceiros. Cada estado recebeu apoio de equipes especializadas em crimes cibernéticos, o que garantiu a sincronização das diligências e evitou vazamentos de informação.
Modus operandi da quadrilha
As investigações revelaram que o grupo utilizava técnicas avançadas de engenharia social para obter o controle de linhas telefônicas e contas de e‑mail de vítimas inocentes. Em um caso emblemático, criminosos sequestraram a linha e os e‑mails corporativos de um colaborador de uma grande instituição financeira, permitindo a invasão ao sistema interno do banco.
Com o acesso à linha telefônica, os fraudadores burlavam os mecanismos de autenticação de dois fatores, recebendo códigos de verificação que eram enviados ao número comprometido. Essa vulnerabilidade era explorada para autorizar transferências bancárias não autorizadas e para abrir contas falsas em nome das vítimas.
A organização também comercializava serviços ilegais de “derrubada” e transferência de linhas, oferecendo a terceiros a possibilidade de assumir o controle de números pertencentes a outras pessoas. Essa prática facilitava a criação de identidades falsas para a prática de golpes de phishing, extorsão e lavagem de dinheiro.
- Clonagem de linhas telefônicas;
- Interceptação de códigos de autenticação;
- Uso de contas de e‑mail corporativas para invasão de sistemas bancários;
- Venda de serviços de “derrubada” de números a terceiros.
Além disso, a quadrilha mantinha um canal de comunicação criptografado para coordenar as operações em tempo real, dificultando a interceptação por parte das autoridades. Os dispositivos utilizados incluíam smartphones modificados, roteadores com firmware alterado e softwares de spoofing de identidade.
Impactos e respostas das autoridades
O desmantelamento da rede representa um marco no combate ao crime cibernético no Brasil, sobretudo pela abrangência inter‑estaduais da operação. A Polícia Civil do Rio de Janeiro destacou que a ação impede a continuidade de fraudes que poderiam acarretar perdas milionárias para bancos e consumidores.
Em comunicado oficial, a polícia ressaltou que a prática de “derrubada” de linhas telefônicas compromete a segurança de autenticação de serviços essenciais, como pagamentos online, aplicativos de bancos e até mesmo o acesso a contas de redes sociais.
As vítimas identificadas foram notificadas e orientadas a mudar senhas, bloquear linhas e solicitar a emissão de novos cartões bancários. O Ministério da Justiça também anunciou a criação de um programa de apoio às vítimas de fraudes digitais, oferecendo consultoria jurídica e suporte técnico.
Especialistas em segurança da informação apontam que a operação demonstra a necessidade de reforçar a educação digital da população, especialmente no que tange ao uso de autenticação de dois fatores e ao reconhecimento de tentativas de phishing.
Enquanto isso, a delegação gaúcha do DERCC (Departamento Estadual de Repressão aos Crimes Cibernéticos) continua monitorando possíveis desdobramentos, já que a estrutura da quadrilha ainda pode ter ramificações em outras regiões do país.
O caso também trouxe à tona discussões sobre a regulação das operadoras de telefonia, que são pressionadas a adotar mecanismos mais rígidos de verificação de identidade ao transferir linhas para novos titulares.
Com a prisão dos principais suspeitos, a expectativa é que a rede de fraude perca a capacidade de operar em escala nacional, reduzindo significativamente o número de golpes que dependem da manipulação de linhas telefônicas para burlar sistemas bancários.
Autoridades reforçam que a colaboração entre diferentes estados e entre as esferas federal e estadual foi decisiva para o sucesso da Operação Chave Mestra, servindo de modelo para futuras ações contra o crime organizado digital.