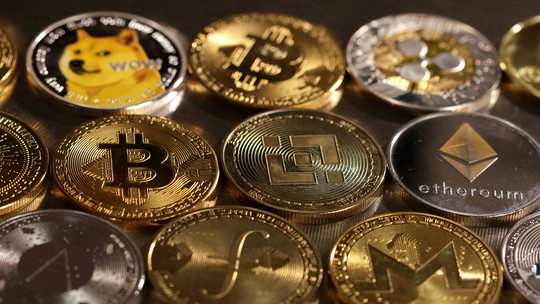
Na manhã da última quinta-feira (29), um ataque cibernético de grandes proporções atingiu a Binance, a maior corretora de criptomoedas do planeta, resultando no desvio de aproximadamente US$ 6,3 bilhões, o que equivale a R$ 34 bilhões. O incidente ocorreu nas instalações virtuais da empresa, que opera em mais de 180 países, e já está sendo comparado ao maior crime financeiro já registrado no universo das moedas digitais. As autoridades e especialistas apontam para um possível envolvimento de hackers ligados à Coreia do Norte, embora o governo norte‑coreano negue qualquer participação.
Como o ataque à Binance foi executado
Segundo informações preliminares divulgadas pela própria Binance, os criminosos conseguiram comprometer o módulo de autorização de transferências, permitindo a movimentação de fundos em menos de 20 minutos. A técnica utilizada envolveu o acesso não autorizado a credenciais de um funcionário, combinado com vulnerabilidades não divulgadas em sistemas internos de segurança. Em menos de um quarto de hora, os invasores transferiram a maior parte dos ativos para endereços dispersos em múltiplas blockchains.
A Binance afirmou que está conduzindo uma investigação profunda, contando com a colaboração de agências de segurança internacionais e empresas de análise de blockchain. Até o momento, a corretora localizou cerca de US$ 3 bilhões (R$ 16,2 bilhões) dos recursos desviados, enquanto os demais permanecem sem rastreamento claro. A empresa garantiu que os fundos dos clientes estão protegidos por seu fundo de seguros interno, conhecido como SAFU (Secure Asset Fund for Users).
Os hackers, supostamente vinculados ao grupo Lazarus, teriam utilizado técnicas avançadas de phishing e engenharia social para obter acesso ao terminal de um colaborador. Essa prática, conhecida como “spear‑phishing”, tem se tornado cada vez mais frequente em ataques a instituições financeiras digitais, pois permite burlar defesas mesmo em ambientes altamente monitorados.
Comparativo com os maiores roubos de criptomoedas já registrados
O roubo à Binance supera, em valor absoluto, todas as outras perdas conhecidas no setor de cripto até hoje. Para contextualizar a dimensão desse crime, segue uma lista dos incidentes mais impactantes dos últimos anos:
- Bybit – US$ 1,5 bilhão (R$ 7,95 bilhões): ocorrido em fevereiro de 2025, foi o maior roubo de ethers já registrado.
- Poly Network – US$ 610 milhões (R$ 3,23 bilhões): em agosto de 2021, quase todo o montante foi devolvido pelos próprios hackers.
- Axie Infinity – US$ 540 milhões (R$ 2,86 bilhões): ataque em março de 2022 a um projeto de blockchain ligado ao popular jogo online.
- Coincheck – US$ 530 milhões (R$ 2,81 bilhões): roubo em janeiro de 2018 que comprometeu uma “hot wallet” da exchange japonesa.
- Mt. Gox – US$ 500 milhões (R$ 2,65 bilhões): o famoso caso entre 2011 e 2014, que levou a exchange a entrar em recuperação judicial.
Somente em 2025, a empresa de análise TRM Labs registrou cerca de 150 tentativas de invasão que resultaram em US$ 2,9 bilhões (R$ 15,7 bilhões) desviados de diversas plataformas. Esse número demonstra que o ataque à Binance não foi um caso isolado, mas parte de uma tendência crescente de crimes cibernéticos sofisticados no ecossistema cripto.
Repercussões legais e respostas das autoridades internacionais
O FBI, em comunicado oficial, atribuiu o ataque à Binance ao grupo de hackers norte‑coreanos, afirmando que os recursos foram rapidamente convertidos em outras criptomoedas e distribuídos por milhares de endereços diferentes. Essa movimentação complexa dificulta a rastreabilidade e reforça a necessidade de cooperação transnacional para bloqueio de ativos ilícitos.
Em resposta, a Coreia do Norte emitiu uma declaração negando qualquer envolvimento nos roubos de criptomoedas, embora especialistas em segurança cibernética apontem para padrões de código e infraestrutura que correspondem a campanhas anteriores atribuídas ao regime de Pyongyang.
Além das investigações criminais, reguladores financeiros de diversos países estão revisando suas políticas de supervisão sobre exchanges de cripto. A Comissão de Valores Mobiliários dos EUA (SEC) e a Autoridade Europeia dos Mercados (ESMA) sinalizaram a intenção de impor requisitos mais rígidos de auditoria e de capitalização para reduzir a exposição dos investidores a fraudes digitais.
O que os investidores podem fazer para se proteger
Embora nenhuma medida elimine totalmente o risco de ataques, especialistas recomendam práticas básicas de segurança que podem minimizar perdas:
- Utilizar carteiras frias (cold wallets) para armazenar a maior parte dos ativos, mantendo apenas uma fração em exchanges para negociação.
- Ativar autenticação multifator (MFA) em todas as contas, preferindo métodos baseados em hardware ao invés de aplicativos de mensagem.
- Realizar verificações regulares de segurança, como auditorias de permissão de acesso e testes de penetração (pentest) realizados por empresas independentes.
- Manter-se informado sobre alertas de segurança divulgados por exchanges e organizações de análise de blockchain.
Investidores que já foram afetados pelo ataque à Binance podem acionar o fundo SAFU, que tem como objetivo ressarcir usuários em situações de perdas extraordinárias. É fundamental, porém, que cada cliente siga os procedimentos de reivindicação estabelecidos pela corretora, enviando documentação comprobatória e mantendo registros de todas as comunicações.
Em suma, o roubo recorde de R$ 34 bilhões à Binance evidencia a vulnerabilidade ainda latente no mercado de criptomoedas, ao mesmo tempo em que reforça a importância de políticas de segurança robustas, vigilância regulatória e educação continuada dos usuários. O futuro do setor dependerá da capacidade coletiva de prevenir novos incidentes e de responder de forma rápida e transparente quando eles ocorrerem.