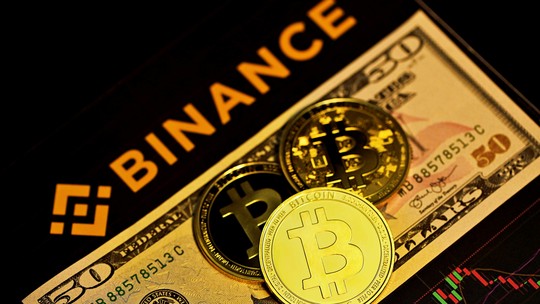
O FBI acusou a Coreia do Norte de ser responsável por um ataque à Binance, a maior corretora de criptomoedas do mundo, que resultou no roubo de US$ 6,3 bilhões. O comunicado foi divulgado no sábado, 31 de março de 2024, e a ação cibernética ocorreu em servidores da Binance localizados nos Estados Unidos.
Detalhes do ataque e seu impacto
De acordo com o Departamento Federal de Investigação, o grupo norte-coreano utilizou um malware conhecido internamente como TraderTraitor para infiltrar os sistemas de negociação da Binance. O código malicioso foi capaz de criar permissões elevadas, permitindo a transferência massiva de ativos em menos de vinte minutos.
Durante o curto intervalo de tempo, os hackers moveram fundos de várias carteiras de clientes para endereços de controle próprio, convertendo rapidamente o valor em Ethereum para dificultar a rastreabilidade. Esse processo de “lavagem” digital aproveita a alta liquidez da rede Ethereum, tornando a reversão dos valores quase impossível sem a cooperação de múltiplas exchanges.
O montante subtraído, estimado em US$ 6,3 bilhões, ultrapassa em muito o recorde anterior, que havia sido estabelecido por um ataque ao protocolo PolyNetwork em 2021. A magnitude da perda equivale a cerca de R$ 34 bilhões, colocando o caso como o maior roubo de criptomoedas já registrado.
Investigações conduzidas pelo FBI revelaram padrões de movimentação que apontam para servidores de comando e controle associados ao regime norte-coreano. Endereços de blockchain ligados ao ataque foram marcados e compartilhados com autoridades internacionais, facilitando o bloqueio de novas transações suspeitas.
Reação da Binance e medidas de segurança
A Binance respondeu rapidamente, assegurando que os investimentos de clientes brasileiros permanecem seguros porque os fundos são armazenados em cold wallets, ou carteiras frias, totalmente desconectadas da internet. Essa estratégia de armazenamento reduz drasticamente a superfície de ataque, embora não elimine totalmente o risco de comprometimento.
Como medida preventiva, a corretora suspendeu temporariamente os saques de criptomoedas, evitando que usuários tentem movimentar ativos que possam estar vinculados aos endereços comprometidos. A interrupção foi comunicada via e‑mail e redes sociais, com orientação para que os usuários aguardem a normalização dos serviços.
- Bloqueio imediato de endereços associados ao TraderTraitor;
- Cooperação direta com o FBI e com autoridades de outros países;
- Reforço dos sistemas de detecção de anomalias em tempo real;
- Auditoria externa de segurança cibernética em todas as infraestruturas críticas.
O conceito de cold wallet consiste em armazenar as chaves privadas em dispositivos offline, como hardware dedicado ou papel criptografado. Essa prática impede que hackers acessem as chaves via rede, mas exige procedimentos rigorosos de backup e controle de acesso físico.
No Brasil, a Binance segue as normas estabelecidas pelo Banco Central, que desde fevereiro exigem a segregação dos recursos dos usuários dos recursos operacionais da corretora. Essa separação protege o patrimônio dos clientes em caso de falência da empresa, mas não garante ressarcimento automático em casos de roubo cibernético.
Implicações para o mercado de cripto e o Brasil
O ataque gerou uma onda de preocupação entre investidores, provocando quedas momentâneas nos preços de principais criptomoedas e intensificando o debate sobre a necessidade de regulamentação mais rígida. Autoridades reguladoras ao redor do mundo estão avaliando novas diretrizes para melhorar a transparência e a segurança das plataformas de negociação.
Para as exchanges que operam no Brasil, o caso evidencia a importância de investir em infraestrutura de segurança avançada e de adotar práticas de compliance alinhadas às exigências do Banco Central. A confiança dos usuários pode ser restaurada apenas com respostas rápidas e transparentes a incidentes semelhantes.
- Utilizar carteiras frias para armazenar a maior parte dos ativos;
- Manter senhas e autenticação de dois fatores atualizadas;
- Monitorar endereços de recebimento e evitar transações com fontes desconhecidas;
- Seguir as recomendações de órgãos reguladores e das próprias exchanges.
O futuro próximo deve trazer respostas do governo dos Estados Unidos, que já sinalizou a intenção de impor sanções econômicas adicionais contra a Coreia do Norte por atividades cibernéticas. No âmbito das criptomoedas, espera‑se que novas normas de combate à lavagem de dinheiro sejam implementadas, exigindo maior rastreabilidade das transações.
Enquanto isso, investidores são aconselhados a diversificar suas carteiras, manter parte dos ativos em soluções offline e permanecer atentos às atualizações de segurança divulgadas pelas plataformas que utilizam. A vigilância constante e a educação financeira continuam sendo as melhores defesas contra ameaças digitais cada vez mais sofisticadas.