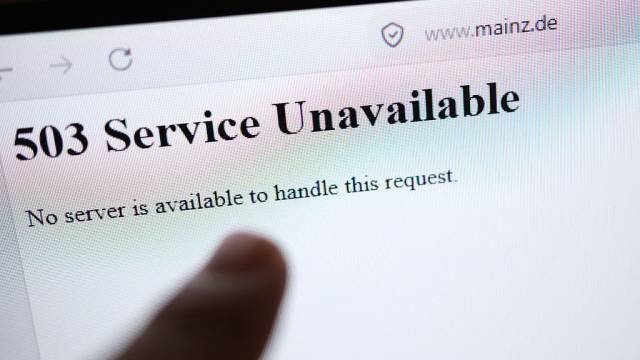
Na manhã de 21 de setembro de 2024, milhares de sites foram retirados do ar em mais de vinte países após a descoberta de vulnerabilidades críticas na linguagem de programação PHP. As falhas, identificadas por equipes de segurança de grandes empresas de IA, permitiam acesso não autorizado a servidores e bancos de dados. O incidente mobilizou governos, agências de segurança e desenvolvedores ao redor do mundo.
A origem das vulnerabilidades
Os problemas foram detectados independentemente por duas organizações distintas: a Calif, especializada em análise de risco, e a OpenAI, responsável pelo ChatGPT. Ambas encontraram falhas que possibilitavam a execução remota de código ao explorar rotinas de conexão entre PHP e servidores web.
Em agosto, a Wiz, empresa de segurança na nuvem agora parte do Google, divulgou que havia identificado ainda mais vetores de ataque. As vulnerabilidades estavam presentes em módulos que gerenciam arquivos e consultas a bancos de dados, áreas sensíveis de qualquer aplicação web.
A PHP Foundation, órgão que mantém a linguagem, foi notificada de forma privada pelas equipes de segurança. O objetivo foi permitir que os mantenedores corrigissem os problemas antes que informações fossem divulgadas ao público.
Entretanto, um vazamento ocorreu no dia 20 de setembro, um dia antes da data planejada para o lançamento da correção. O vazamento provocou pânico entre administradores de sistemas, que temiam que hackers explorassem as brechas antes do patch.
De acordo com a NSA, as falhas “fornecem um caminho direto ao sistema de arquivos ou ao banco de dados do servidor”. Essa característica torna a exploração extremamente simples, sem necessidade de credenciais válidas.
Os desenvolvedores voluntários do projeto PHP trabalharam intensamente nas últimas 48 horas para criar um patch que resolvesse todas as vulnerabilidades relatadas. O código de correção foi disponibilizado na manhã do dia 21, acompanhado de instruções detalhadas para atualização.
Impacto global e respostas das autoridades
Nos Estados Unidos, a Agência de Segurança Nacional (NSA) emitiu um comunicado urgente solicitando que todas as organizações desativassem sistemas vulneráveis ou aplicassem a atualização imediatamente. A recomendação foi feita por meio da rede social X, alcançando milhares de profissionais de TI.
Na França, a Agência Nacional de Cibersegurança ordenou o bloqueio de sites de administrações locais, incluindo a página da Polícia de Paris. O Ministério do Interior informou que a medida visava impedir possíveis invasões enquanto a correção era implementada.
Na Holanda, o serviço nacional de identidade digital DigiD, o site da Câmara dos Representantes e o portal do Centro Nacional de Cibersegurança foram temporariamente desligados. A emissora pública NOS relatou que a decisão foi tomada como medida preventiva, aguardando a estabilização dos servidores.
Outros países, como Canadá, Austrália e Brasil, também relataram interrupções temporárias em serviços críticos. Em São Paulo, a secretaria de saúde suspendeu o acesso ao portal de agendamento de vacinas até que a atualização fosse aplicada.
Empresas privadas, especialmente aquelas que dependem de plataformas de e‑commerce baseadas em PHP, tiveram que interromper transações comerciais por algumas horas. Algumas redes de varejo relataram perdas estimadas em dezenas de milhares de dólares.
Especialistas em segurança ressaltam que a velocidade da resposta foi fundamental para limitar os danos. “A colaboração entre equipes de IA, empresas de segurança e a comunidade open source evitou um cenário ainda mais catastrófico”, afirmou Maria Silva, analista da Califa.
Apesar da rápida contenção, a situação serviu como alerta para a necessidade de auditorias regulares em códigos legados. Muitos sistemas ainda rodam versões antigas do PHP que não recebem mais suporte oficial.
Como corrigir e prevenir futuras falhas
Para garantir a proteção dos servidores, a PHP Foundation recomenda a atualização imediata para a versão 8.3.12, que contém o patch completo. Abaixo estão os passos essenciais para realizar a atualização de forma segura:
- Faça backup completo de bancos de dados e arquivos antes de iniciar qualquer mudança.
- Teste o novo código em um ambiente de homologação para identificar incompatibilidades.
- Desligue serviços críticos temporariamente, se possível, para evitar interrupções durante o processo.
- Aplique o patch usando o gerenciador de pacotes da sua distribuição (apt, yum, brew, etc.).
- Reinicie o servidor web e verifique os logs em busca de erros.
- Monitore o tráfego nas primeiras 24 horas para detectar tentativas de exploração.
Além da atualização, é essencial adotar boas práticas de desenvolvimento. A validação rigorosa de entradas de usuário, a utilização de prepared statements em consultas SQL e a limitação de permissões de arquivos são medidas que reduzem a superfície de ataque.
Organizações devem implementar políticas de gerenciamento de vulnerabilidades que incluam varreduras periódicas, testes de penetração e a aplicação de patches dentro de prazos estabelecidos. O uso de ferramentas de análise estática de código pode identificar falhas antes que o software entre em produção.
Para quem ainda utiliza versões desatualizadas do PHP, a migração para versões suportadas deve ser prioridade. O suporte oficial para PHP 7.4 terminou em novembro de 2023, o que significa que nenhuma correção de segurança será lançada para essa linha.
Em ambientes de nuvem, a automação de deploys pode acelerar a distribuição de patches. Plataformas como Docker e Kubernetes permitem a substituição rápida de containers vulneráveis por versões seguras.
Por fim, a conscientização dos desenvolvedores sobre ameaças emergentes é crucial. Cursos de segurança de aplicações web e a participação em comunidades de código aberto ajudam a manter o conhecimento atualizado.
O incidente demonstra que, mesmo linguagens consolidadas como o PHP, podem ser alvos de ataques sofisticados quando vulnerabilidades não são detectadas a tempo. A cooperação entre o setor privado, agências governamentais e a comunidade open source mostrou-se decisiva para mitigar o risco.
Com a correção já disponível, a recomendação final é que todas as organizações revisem seus planos de contingência, garantam backups regulares e mantenham seus ambientes de desenvolvimento alinhados às versões mais recentes da linguagem.