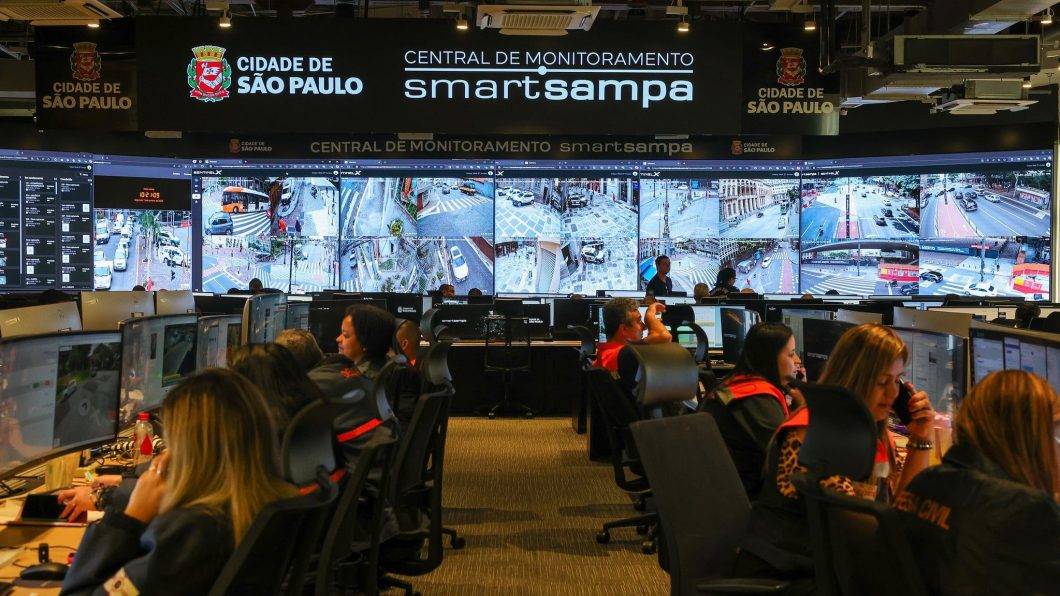
Um vazamento de credenciais do sistema de videomonitoramento da Prefeitura de São Paulo, conhecido como Smart Sampa, ficou disponível em um repositório público da internet por aproximadamente 11 meses. O incidente, detectado em outubro de 2024, permitiu o acesso a transmissões ao vivo de diversas câmeras instaladas em vias públicas, escolas, unidades de saúde e hospitais. A descoberta gerou preocupação sobre a privacidade e a segurança dos dados de milhares de agentes municipais.
Como o vazamento foi descoberto
Segundo apuração do portal UOL, a equipe de reportagem identificou um diretório aberto que continha mais de 180 combinações de login e senha. Ao analisar o conteúdo, os jornalistas perceberam que era possível conectar‑se à plataforma Sentinelx, responsável pelo software do Smart Sampa. O teste prático incluiu a visualização de imagens ao vivo de uma rua no bairro Campos Elíseos, onde o repórter acenou e viu sua ação reproduzida em tempo real nas telas da central.
Além das credenciais, o repositório armazenava dados cadastrais de mais de 6 mil agentes de segurança, incluindo nomes completos, números de CPF e placas de veículos associados. Esses elementos permitiam não só a visualização das câmeras, mas também a reprodução de funções avançadas da central em dispositivos externos. A descoberta provocou a imediata notificação à Prefeitura, que passou a investigar a origem da exposição.
- 181 pares de login e senha;
- Dados de mais de 6 000 agentes (nome, CPF, placa de veículo);
- Informações técnicas para replicar funções da central;
- Acesso a câmeras de escolas, hospitais e equipamentos municipais.
O vazamento permaneceu ativo por quase um ano, o que indica que os mecanismos de monitoramento interno não detectaram a anomalia a tempo. Só quando a reportagem do UOL trouxe o caso à luz pública que a pasta municipal retirou o repositório da internet. Até o momento, não há registro de que terceiros tenham utilizado os dados para fins ilícitos, mas o risco de exploração permanece alto.
Impactos e riscos para a segurança pública
O acesso não autorizado a mais de 58 mil câmeras do programa representa um potencial comprometimento da segurança urbana. Câmeras instaladas em áreas de circulação comum, como ruas e praças, podem ser usadas para mapear rotas de patrulha ou identificar vulnerabilidades em infraestruturas críticas. Quando o mesmo acesso se estende a unidades de saúde e escolas, a exposição de ambientes sensíveis se torna ainda mais grave.
Especialistas em cibersegurança alertam que a combinação de credenciais e dados pessoais de agentes cria um vetor de ataque sofisticado. Um invasor poderia, por exemplo, usar informações de CPF e placa para gerar falsos relatórios de ocorrências ou manipular sistemas de controle de tráfego. Além disso, a possibilidade de reproduzir funções da central em dispositivos externos abre caminho para a criação de “câmeras fantasmas”, que simulam transmissões reais para fins de engenharia social.
Do ponto de vista legal, o vazamento pode configurar violação da Lei Geral de Proteção de Dados (LGPD), já que informações pessoais de milhares de servidores foram divulgadas sem consentimento. A exposição prolongada também pode acarretar sanções ao município, caso se comprove negligência na proteção dos dados. Por isso, o Ministério Público de São Paulo instaurou uma Notícia de Fato para apurar as circunstâncias do incidente.
Para a população, a confiança nas ferramentas de vigilância pode ser abalada. Quando os cidadãos percebem que imagens de suas rotinas diárias podem ser acessadas por terceiros, o sentimento de segurança diminui. Essa perda de confiança pode impactar a aceitação de futuros projetos de monitoramento inteligente, que dependem da cooperação da comunidade.
Reações das autoridades e medidas corretivas
A Prefeitura de São Paulo, por meio da assessoria de imprensa, confirmou que o vazamento ocorreu por ação deliberada de um servidor que já possuía autorização para acessar o Smart Sampa. O funcionário foi afastado e está sob investigação da Corregedoria da Guarda Civil Metropolitana (GCM). Em nota ao Tecnoblog, o prefeito Ricardo Nunes afirmou que não há fragilidade nos mecanismos de segurança do sistema.
Entretanto, a própria administração reconheceu que o repositório público foi retirado apenas após a denúncia da imprensa, o que levanta dúvidas sobre a eficácia dos processos internos de auditoria. A pasta municipal destacou que o contrato com a Sentinelx inclui cláusulas de supervisão e auditoria, e que o Tribunal de Contas do Município acompanha a execução do programa.
Como medida corretiva, a Prefeitura está revisando os protocolos de controle de acesso, implementando autenticação de múltiplos fatores e reforçando o monitoramento de logs de atividade. Também está sendo avaliada a possibilidade de criptografar todos os arquivos armazenados em servidores externos, reduzindo o risco de exposição futura. A Sentinelx, por sua vez, prometeu atualizar o software para corrigir vulnerabilidades identificadas durante a investigação.
O Ministério Público, ao abrir a Notícia de Fato, solicitou documentos que comprovem a conformidade do contrato com a LGPD e a existência de relatórios de auditoria independentes. Caso sejam encontradas irregularidades, o órgão pode recomendar sanções administrativas e até a suspensão do contrato, que tem valor estimado em R$ 588 milhões ao longo de cinco anos.
Enquanto as investigações avançam, a população de São Paulo permanece atenta às implicações desse vazamento. Organizações de defesa de direitos digitais reforçam a necessidade de transparência por parte do poder público e cobram respostas mais detalhadas sobre como os dados foram protegidos antes do incidente. O debate público, portanto, segue aberto, apontando para a urgência de fortalecer a segurança cibernética em projetos de vigilância urbana.