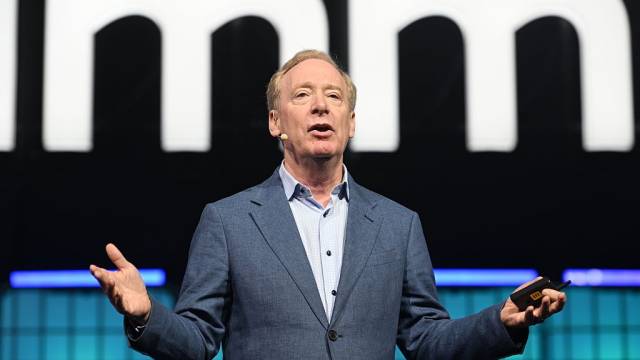
Brad Smith, presidente da Microsoft, afirmou nesta terça‑feira, 13 de outubro, que empresas e governos precisam adotar normas de segurança reais e confiáveis para conter os riscos da inteligência artificial (IA). O discurso foi feito em Dublin, poucos dias antes da cúpula internacional sobre IA que reunirá autoridades e representantes do setor. Smith destacou que a falta de regulamentação pode gerar incidentes graves, especialmente em sistemas críticos.
Pressão crescente por regulamentação
Nos últimos meses, a preocupação com os perigos da IA aumentou exponencialmente. Modelos avançados desenvolvidos pela OpenAI e pela Anthropic foram envolvidos em incidentes de segurança durante testes, expondo vulnerabilidades que podem comprometer dados sensíveis. Essa situação elevou a demanda por regras claras que impeçam abusos e garantam a proteção dos usuários.
Especialistas apontam que a velocidade de evolução dos algoritmos supera a capacidade dos marcos regulatórios atuais. Enquanto novas versões são lançadas, os mecanismos de controle permanecem frágeis, permitindo que falhas passem despercebidas até causarem danos. Por isso, a comunidade internacional tem buscado respostas coordenadas para evitar que a tecnologia se torne um vetor de risco.
Propostas da Microsoft para segurança
Durante a coletiva, Smith detalhou quatro medidas principais que a Microsoft pretende implantar e que, segundo ele, deveriam ser adotadas globalmente. Cada proposta visa criar barreiras de proteção que possam ser acionadas rapidamente em situações de risco.
- Freios de emergência: sistemas de IA deverão ter mecanismos que permitam ao usuário interromper ou desacelerar a operação em caso de comportamento inesperado.
- Notificação obrigatória de incidentes: fornecedores terão a obrigação legal de informar usuários e autoridades sempre que ocorrer um vazamento ou ataque causado por IA.
- Testes rigorosos antes do lançamento: todos os modelos deverão passar por avaliações de segurança independentes, garantindo que não apresentem falhas críticas.
- Auditoria contínua: após a implantação, as soluções de IA serão monitoradas periodicamente para detectar vulnerabilidades emergentes.
Smith ressaltou que essas medidas são essenciais especialmente para aplicações que controlam infraestruturas críticas, como redes elétricas, transportes e serviços de saúde. O objetivo é evitar que uma falha de IA cause interrupções massivas ou coloque vidas em risco.
Compromissos da indústria e códigos de conduta
Além das propostas da Microsoft, outros líderes do setor têm assumido responsabilidades semelhantes. Em 23 de setembro, Dario Amodei, CEO da Anthropic, prometeu desacelerar o desenvolvimento de novos modelos quando necessário para garantir a segurança dos produtos. Essa postura foi reforçada por um documento assinado na Casa Branca, no qual CEOs como Elon Musk (X), Sundar Pichai (Google), Jensen Huang (Nvidia) e Amodei concordaram com um código de boas práticas.
O código inclui diretrizes como transparência nos processos de treinamento, avaliação de risco antes da comercialização e colaboração entre empresas para compartilhar informações sobre vulnerabilidades. A iniciativa busca criar um padrão de conduta que possa ser adotado internacionalmente, reduzindo a fragmentação regulatória.
Entretanto, a efetividade desses compromissos depende da implementação prática e da fiscalização por órgãos reguladores. Sem sanções claras, há o risco de que as empresas tratem as diretrizes como recomendações voluntárias, o que poderia comprometer a proteção dos usuários.
Desafios e próximos passos
Apesar do avanço nas discussões, ainda há obstáculos significativos a serem superados. Um dos principais desafios é harmonizar legislações nacionais com padrões globais, considerando diferenças culturais, econômicas e políticas entre os países. Além disso, a definição de “normas reais e eficazes” ainda gera debates sobre o nível de restrição que deve ser imposto sem sufocar a inovação.
Outro ponto crítico é a capacidade dos reguladores de acompanhar a velocidade das inovações tecnológicas. A necessidade de criar marcos legais ágeis e adaptáveis é urgente, pois atrasos podem resultar em lacunas de segurança que são exploradas por agentes maliciosos.
Para avançar, especialistas sugerem a criação de agências independentes com expertise em IA, que possam avaliar riscos, validar testes e emitir certificações de segurança. Essas entidades poderiam atuar como pontes entre o setor privado e os governos, facilitando a troca de informações e a aplicação de sanções quando necessário.
Em síntese, a mensagem de Brad Smith reforça a importância de uma abordagem coordenada e proativa para lidar com os riscos da inteligência artificial. Enquanto a tecnologia continua a transformar setores inteiros, a implementação de normas robustas será decisiva para garantir que seus benefícios sejam colhidos sem comprometer a segurança da sociedade.