Na madrugada de segunda‑feira, 12 de junho, um ataque hacker de grande escala atingiu os sistemas de refrigeração de diversos supermercados espalhados por toda a França. O incidente, descrito como “sem precedentes” por representantes do setor, obrigou o descarte de milhares de produtos frescos e congelados, gerando perdas econômicas e riscos de segurança alimentar.
Impacto imediato nos estabelecimentos
O bloqueio dos frigoríficos ocorreu simultaneamente em centenas de lojas, provocando a elevação abrupta das temperaturas internas e o acionamento involuntário de ciclos de descongelamento. Como consequência, os gestores foram forçados a retirar do estoque alimentos que já não atendiam aos padrões de conservação, gerando desperdício e prejuízos financeiros.
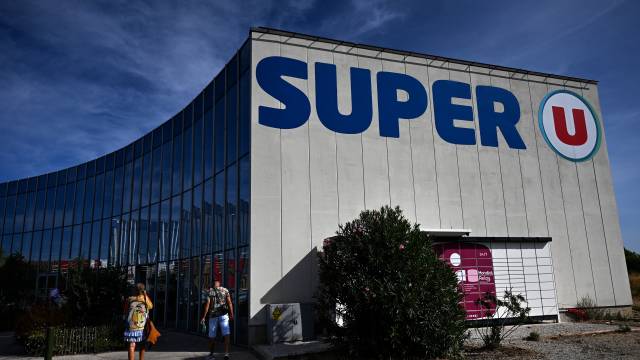
As redes mais afetadas incluíram a Intermarché, com entre 150 e 200 lojas comprometidas, e a Coopérative U, que viu quase uma centena de seus supermercados sem refrigeração. Além dessas, unidades da Leclerc também relataram interrupções, e há indícios de que Carrefour e Monoprix sofreram impactos semelhantes, embora ainda não tenham confirmado oficialmente.
- Intermarché: entre 150 e 200 lojas
- Coopérative U: quase 100 supermercados
- Leclerc: unidades afetadas
- Carrefour e Monoprix: suspeitas de impacto
O efeito cascata do ataque se estendeu além da perda de alimentos. Em alguns pontos, a falha nos sistemas de controle acionou alarmes de incêndio, obrigando a evacuação de áreas e a intervenção das equipes de segurança. Embora os incêndios não tenham se alastrado, eles aumentaram a gravidade do cenário e reforçaram a necessidade de respostas rápidas.
Como o ataque foi executado
De acordo com a emissora BFMTV, os hackers conseguiram acessar remotamente os controladores de temperatura fabricados pela empresa dinamarquesa Danfoss. Esses dispositivos, instalados em milhares de frigoríficos, permitem o monitoramento e a regulação automática das condições internas, mas também se tornaram a porta de entrada para a manipulação maliciosa.
Os invasores alteraram os parâmetros de temperatura, forçando os sistemas a entrar em ciclos de descongelamento que não eram programados. Essa ação elevou rapidamente a temperatura dos compartimentos, comprometendo a integridade dos alimentos armazenados e desencadeando os alarmes de segurança.
A Danfoss explicou que muitos dos equipamentos afetados eram modelos antigos, que já haviam atingido o fim de sua vida útil e não recebiam mais atualizações de software ou patches de segurança. A empresa havia recomendado a migração para versões mais recentes, mas a transição ainda não havia sido concluída em grande parte das redes de supermercados.
Reação das autoridades e das empresas
A Promotoria de Paris abriu imediatamente uma investigação para mapear a extensão do ciberataque e identificar os responsáveis. O Escritório Anticibercriminalidade (Ofac) está coordenando a apuração, que inclui a análise de logs de acesso, a avaliação dos danos materiais e a verificação de possíveis incêndios causados pelos sistemas comprometidos.
Dominique Schelcher, diretor‑geral da Coopérative U, utilizou o X (antigo Twitter) para confirmar a ocorrência do ataque e denunciar a gravidade de visar equipamentos essenciais à conservação de alimentos. “Atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar dos franceses é de extrema gravidade e não tem precedentes”, afirmou.
As redes de supermercados afetadas emitiram comunicados pedindo compreensão aos consumidores e reforçando o compromisso de restaurar a operação normal o mais rápido possível. Enquanto isso, a Danfoss divulgou um comunicado destacando que os incidentes ocorreram em dispositivos que não recebem mais atualizações, e reiterou a importância de atualizar ou substituir equipamentos obsoletos.
Desdobramentos e lições para o setor
O incidente evidencia a vulnerabilidade dos sistemas de Internet das Coisas (IoT) em ambientes críticos, como a cadeia de frio de alimentos. A dependência de hardware antigo, sem suporte de segurança, cria pontos fracos que podem ser explorados por atores maliciosos.
Especialistas em cibersegurança recomendam a implementação de estratégias de defesa em profundidade, incluindo a segmentação de redes, a aplicação regular de patches, a auditoria de dispositivos conectados e a substituição programada de equipamentos que atingem o fim de vida útil.
Para o consumidor, o episódio pode gerar dúvidas sobre a segurança dos alimentos adquiridos. As redes de supermercados precisam reforçar a transparência, informando sobre as medidas corretivas adotadas e garantindo que os processos de controle de qualidade sejam rigorosamente mantidos.
Em termos regulatórios, o caso pode acelerar a discussão sobre normas mais rígidas para a segurança de dispositivos IoT em setores essenciais, como alimentação, energia e saúde. Autoridades europeias já sinalizam a intenção de criar requisitos de certificação e atualização obrigatória para equipamentos críticos.
Por fim, o ataque serve como alerta global: a interconexão de sistemas industriais traz eficiência, mas também aumenta a superfície de ataque. Investir em ciberresiliência não é mais opcional, mas uma condição indispensável para a continuidade dos negócios e a proteção dos consumidores.