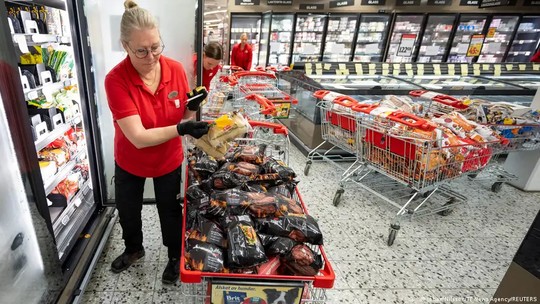
Na manhã desta segunda‑feira (02/11), uma série de ataques digitais atingiu sistemas de refrigeração de supermercados em diversos países europeus, provocando elevação indevida das temperaturas e o descarte de alimentos. O incidente foi registrado simultaneamente em seis nações, demonstrando a extensão e a rapidez com que ameaças cibernéticas podem se espalhar pelo continente.
Escala geográfica e setores impactados
Os ataques afetaram estabelecimentos na Suécia, Irlanda, Holanda, Estônia, Finlândia, Bélgica e Luxemburgo. Em cada um desses países, dezenas de lojas relataram falhas nos freezers e nas geladeiras, obrigando gestores a retirar produtos perecíveis das prateleiras.
Os principais varejistas citados nos relatos incluem:
- Carrefour (Bélgica)
- Ikea (Bélgica)
- De Laet & Van Haver (Bélgica)
- Ahold Delhaize (Bélgica e Luxemburgo)
- Grupo Colruyt (franquias Spar, Bélgica)
- Intermarché (Bélgica)
- Coop (Suécia)
- ICA (Suécia)
- Musgrave – rede SuperValu (Irlanda)
- Kesko (Finlândia)
- Selver (Estônia)
Em cada caso, a manipulação não autorizada elevou a temperatura dos equipamentos de refrigeração para níveis que comprometem a segurança alimentar, chegando a 18 °C em algumas geladeiras e até 50 °C em freezers.
Repercussões operacionais e econômicas
Com a elevação das temperaturas, os supermercados foram forçados a descartar grandes quantidades de produtos frescos, congelados e de longa validade. A perda de mercadorias representa não apenas um impacto financeiro imediato, mas também um risco reputacional, pois consumidores podem perder a confiança na capacidade das redes de garantir a qualidade dos alimentos.
Além do prejuízo direto, os varejistas emitiram comunicados públicos pedindo desculpas e explicando que a interrupção foi causada por um “incidente de TI”. A Carrefour, por exemplo, informou que cerca de 15 de suas 700 lojas na Bélgica foram afetadas, enquanto a Ahold Delhaize destacou a impossibilidade de repor os itens refrigerados nas prateleiras afetadas.
Algumas empresas, como a Intermarché, relataram problemas técnicos em aproximadamente 15 lojas, e o Grupo Colruyt mencionou que cinco unidades tiveram seus sistemas comprometidos. Em cada caso, a resposta incluiu a retirada de produtos e a implementação de medidas corretivas emergenciais.
Contexto de segurança e possíveis motivações
Esses ataques surgem menos de um mês após um incidente semelhante que atingiu mais de 500 supermercados na França, onde hackers assumiram o controle dos sistemas de refrigeração, provocando perdas de alimentos e, em alguns casos, incêndios. Embora nenhum grupo tenha reivindicado a autoria, as autoridades europeias apontam para a crescente preocupação com ameaças híbridas que combinam ciberataques e vulnerabilidades de infraestrutura crítica.
Especialistas sugerem que a evolução da inteligência artificial pode estar facilitando a exploração de falhas em sistemas de TI, permitindo que atores sofisticados automatizem a identificação e exploração de vulnerabilidades. Essa hipótese reforça a necessidade de investimentos em cibersegurança específica para a cadeia de abastecimento alimentar.
Representantes políticos europeus, como o ministro do Interior da Alemanha, Alexander Dobrindt, têm alertado sobre a possibilidade de ataques russos ou de outros atores estatais, embora Moscou negue qualquer envolvimento em operações de sabotagem. A Comissão Europeia, por sua vez, enfatiza que tais incidentes demonstram a crescente disrupção das ameaças digitais e a necessidade de respostas coordenadas entre governos e setor privado.
Enquanto as investigações continuam, as empresas afetadas estão revisando seus protocolos de segurança, atualizando softwares de controle de temperatura e reforçando a monitoração em tempo real. O objetivo é evitar novos episódios e restaurar a confiança dos consumidores na integridade dos produtos oferecidos.