Na noite de domingo (1º) e na madrugada de segunda-feira (2), aplicativos de alerta de emergência foram invadidos por hackers, gerando mensagens falsas sobre ameaças aéreas, químicas e nucleares na Ucrânia e na Rússia. Os ataques coincidiram com o encerramento de um cessar‑fogo de seis dias na região de Kherson, no sul da Ucrânia, marcado como o mais longo desde 2022.
Ataques cibernéticos em sistemas de alerta ucranianos
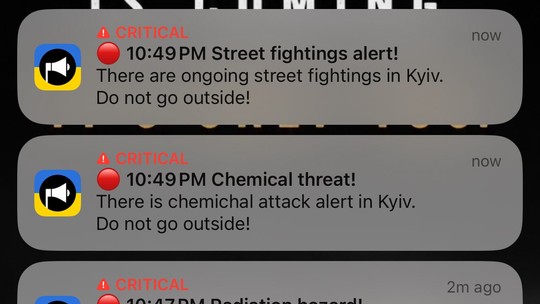
O aplicativo público de alertas aéreos da Ucrânia começou a enviar notificações enganosas pouco antes das 23h de domingo, atingindo moradores de Kiev e de outras cidades. As mensagens alegavam a presença de mísseis hipersônicos, risco de contaminação química e até um alerta nuclear nacional.
Um dos avisos falsos afirmava que a Rússia teria lançado o míssil hipersônico Oreshnik, capaz de transportar uma ogiva nuclear, e que um alerta nuclear havia sido declarado em todo o território ucraniano. Pouco depois, a Força Aérea ucraniana identificou a invasão ao notar que os alertas eram transmitidos em russo, idioma que não faz parte das comunicações oficiais.
O Centro Ucraniano de Combate à Desinformação desmentiu rapidamente as informações, ressaltando que não havia nenhuma ameaça real. Já o Centro Ucraniano para Comunicações Estratégicas atribuiu o ataque ao próprio governo russo, sugerindo uma ação de retaliação cibernética.
Para conter o pânico, mensagens de cancelamento foram enviadas minutos depois, e o Ministério da Transformação Digital suspendeu temporariamente o aplicativo, garantindo que as sirenes de ataque aéreo continuassem operacionais.
Invasão dos sistemas de emergência russos
Algumas horas após o incidente na Ucrânia, autoridades russas confirmaram que seu aplicativo de emergência também havia sido alvo de hackers. Uma das mensagens falsas instruía os cidadãos a estocar alimentos para três semanas e buscar abrigo em porões, alegando que ogivas nucleares haviam sido lançadas contra todas as regiões do país.
Ao contrário das comunicações oficiais russas, o texto continha linguagem coloquial, palavrões e termos depreciativos, indicando claramente a autoria de um grupo externo. O coletivo pró‑Ucrânia Atesh divulgou capturas de tela dos alertas e afirmou que o ataque foi realizado por seus membros.
O governo russo minimizou o impacto, explicando que o aplicativo afetado é apenas uma ferramenta complementar de informação, não um canal principal de alerta à população. O Ministério de Situações de Emergência informou que equipes técnicas já trabalham para restaurar o funcionamento normal do serviço.
Contexto político e militar da trégua em Kherson
A invasão dos sistemas de alerta ocorreu imediatamente após o término da trégua local em Oleshki, cidade da região de Kherson ocupada pela Rússia desde 2022. A pausa, iniciada em 27 de outubro e encerrada em 1º de novembro, foi mediada pela primeira‑dama dos Estados Unidos, Melania Trump, e permitiu a entrega de ajuda humanitária e a saída voluntária de civis.
Durante o cessar‑fogo, forças russas posicionadas na margem oposta do rio Dnipro aproveitaram para reforçar suas linhas, deslocar reservas de munição e empregar drones de reconhecimento para mapear posições ucranianas. Fora da zona de trégua, os combates continuaram intensos.
No domingo, a Rússia informou que um drone atingiu, nas primeiras horas da madrugada, uma empresa industrial a leste de Moscou. Veículos de mídia ucranianos alegaram que o alvo foi a refinaria de petróleo de Kstovo, uma das maiores do país, reforçando a escalada de ataques a infraestrutura energética.
A Ucrânia tem intensificado sua campanha contra instalações de petróleo e gás no território russo, argumentando que tais ações são respostas estratégicas à ocupação e às violações do direito internacional.
- Impacto imediato: pânico nas cidades afetadas e necessidade de comunicação de correção.
- Reação institucional: suspensão temporária de aplicativos, mensagens de cancelamento e reforço de canais oficiais.
- Dimensões geopolíticas: o ciberataque como extensão da guerra de informações entre Kiev e Moscou.
- Consequências estratégicas: uso da trégua para movimentação de tropas e preparação de novos ofensivos.
Especialistas em segurança cibernética alertam que a vulnerabilidade de sistemas de alerta público pode ser explorada para desestabilizar a confiança da população em momentos críticos. Recomenda‑se a adoção de protocolos de autenticação reforçada, monitoramento em tempo real e treinamento de equipes de resposta rápida.
Enquanto as autoridades de ambos os países trabalham para restaurar a integridade dos seus sistemas de emergência, a comunidade internacional observa com preocupação o aumento das táticas de guerra híbrida, que combinam ataques físicos e digitais para alcançar objetivos políticos.
O episódio evidencia como a tecnologia, quando comprometida, pode transformar um simples alerta em um instrumento de propaganda e medo, reforçando a necessidade de investimentos contínuos em cibersegurança nacional.