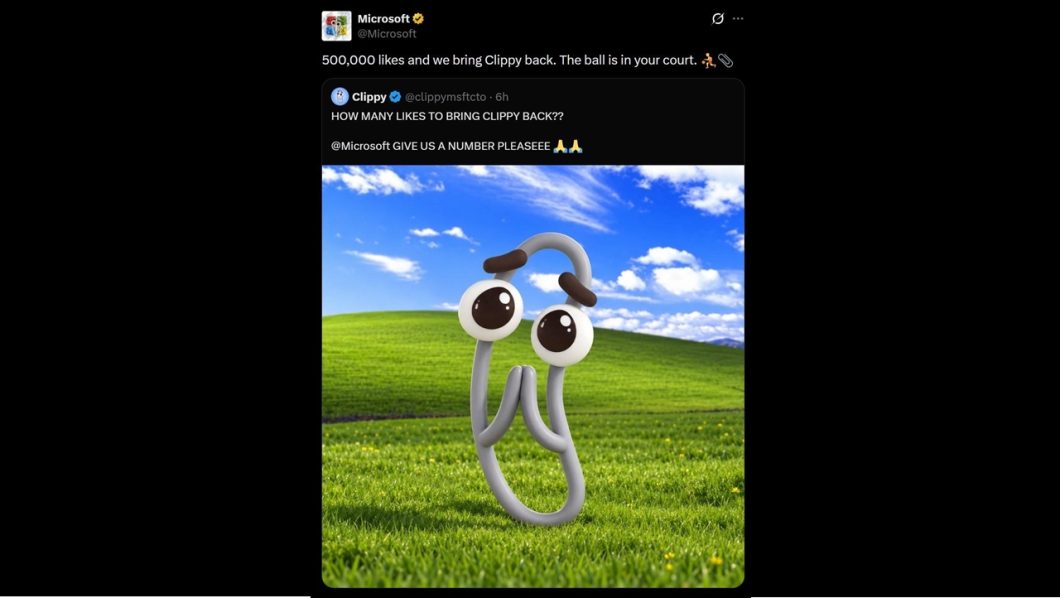
A conta oficial da Microsoft no X divulgou, nesta semana, um post prometendo trazer o icônico assistente virtual Clippy de volta ao Office caso a publicação alcançasse 500 mil curtidas. O incidente ocorreu em 2 de outubro de 2026, na plataforma X, anteriormente conhecida como Twitter, e rapidamente ganhou atenção de usuários e da imprensa.
Hackeamento da conta oficial da Microsoft
O perfil @microsoft, que acumula cerca de 13 milhões de seguidores, foi invadido por agentes desconhecidos que publicaram um conteúdo não autorizado. Diferente de contas de suporte ou de produtos específicos, o ataque atingiu o canal principal da empresa, ampliando o potencial de alcance de qualquer link malicioso.
Ao perceber a anormalidade, a equipe de segurança da Microsoft agiu de forma imediata, removendo a postagem suspeita e iniciando um processo de contenção. Em comunicado oficial, a empresa confirmou o acesso não autorizado e informou que a conta foi protegida novamente.
- Detecção rápida da publicação irregular;
- Remoção imediata do conteúdo comprometido;
- Bloqueio de novas tentativas de publicação não autorizada;
- Início de investigação interna para identificar a origem do ataque.
O fato de a conta ter sido comprometida levanta questões sobre a robustez das medidas de autenticação de duas etapas e a necessidade de revisões constantes nos protocolos de segurança digital das grandes corporações.
Como o golpe tentou usar o Clippy e criptomoedas
O post hackeado reproduzia uma imagem do Clippy, o famoso assistente em forma de clipe de papel que fazia parte do Microsoft Office por décadas. A mensagem dizia: “500.000 curtidas e nós traremos o Clippy de volta”, acompanhada de um link que direcionava os usuários para uma página suspeita.
Embora a proposta parecesse uma brincadeira nostálgica, a intenção subjacente era promover criptomoedas, configurando um possível esquema de phishing. Ao clicar no link, os usuários seriam redirecionados para um site que solicitava informações pessoais ou a transferência de ativos digitais.
Esse tipo de ataque costuma explorar a confiança que os seguidores depositam em marcas reconhecidas, usando a familiaridade com personagens como o Clippy para gerar curiosidade e engajamento.
- Apresentação do mascote para atrair atenção;
- Oferta de recompensa (retorno do Clippy) condicionada a curtidas;
- Inserção de link malicioso direcionado a criptomoedas;
- Potencial captura de dados ou fundos dos usuários.
A estratégia de combinar nostalgia com promessas de ganhos financeiros é típica de golpes que buscam maximizar cliques e, consequentemente, o alcance de campanhas fraudulentas.
Reações da empresa e medidas de segurança
Após a remoção da postagem, a Microsoft publicou um pedido de desculpas, esclarecendo que não apoia nem patrocina nenhum tipo de criptomoeda. O comunicado, porém, permaneceu online por apenas cerca de 30 minutos antes de ser retirado, indicando uma tentativa de limitar a exposição do incidente.
Em entrevista ao portal The Verge, o representante Brent Colburn confirmou o acesso não autorizado, mas não revelou detalhes sobre o método utilizado pelos invasores. A empresa reforçou que continua investigando as circunstâncias e que todas as postagens não autorizadas foram eliminadas.
Além das ações imediatas, a Microsoft recomenda que seus seguidores adotem boas práticas de segurança digital, como a verificação de URLs antes de clicar, a ativação de autenticação em duas etapas e a desconfiança de promessas que envolvem recompensas fáceis.
Para mitigar futuros incidentes, a companhia está investindo em:
- Reforço de políticas de acesso e gerenciamento de credenciais;
- Monitoramento contínuo de atividades suspeitas nas redes sociais;
- Treinamento de equipes internas sobre ameaças emergentes;
- Parcerias com especialistas em cibersegurança para auditorias regulares.
O episódio serve como alerta tanto para grandes corporações quanto para usuários individuais, demonstrando que até marcas consolidadas podem ser alvos de ataques que exploram a confiança do público.
Enquanto a Microsoft trabalha para fortalecer seus mecanismos de defesa, a comunidade digital permanece atenta a possíveis novas tentativas de fraude que utilizem ícones populares ou promessas de retornos financeiros rápidos.